Un agent chargé d’examiner une facture peut identifier une anomalie, demander une vérification à un autre agent et proposer une correction. Cette capacité devient dangereuse si la délégation transforme silencieusement une autorisation d’analyse en droit d’engager une dépense. Le résultat peut être cohérent, la chaîne de messages parfaitement lisible, et l’effet final rester non autorisé.
C’est le problème traité par PAEA, le Profil d’Assurance de l’Exécution Agentique que je propose pour structurer l’évaluation de processus sensibles. Il s’agit d’une proposition de profil, sans statut de norme ni de certification. Swarm constitue mon terrain d’expérimentation pour certains de ces contrats.
Une facture, deux agents et un mandat qui s’élargit
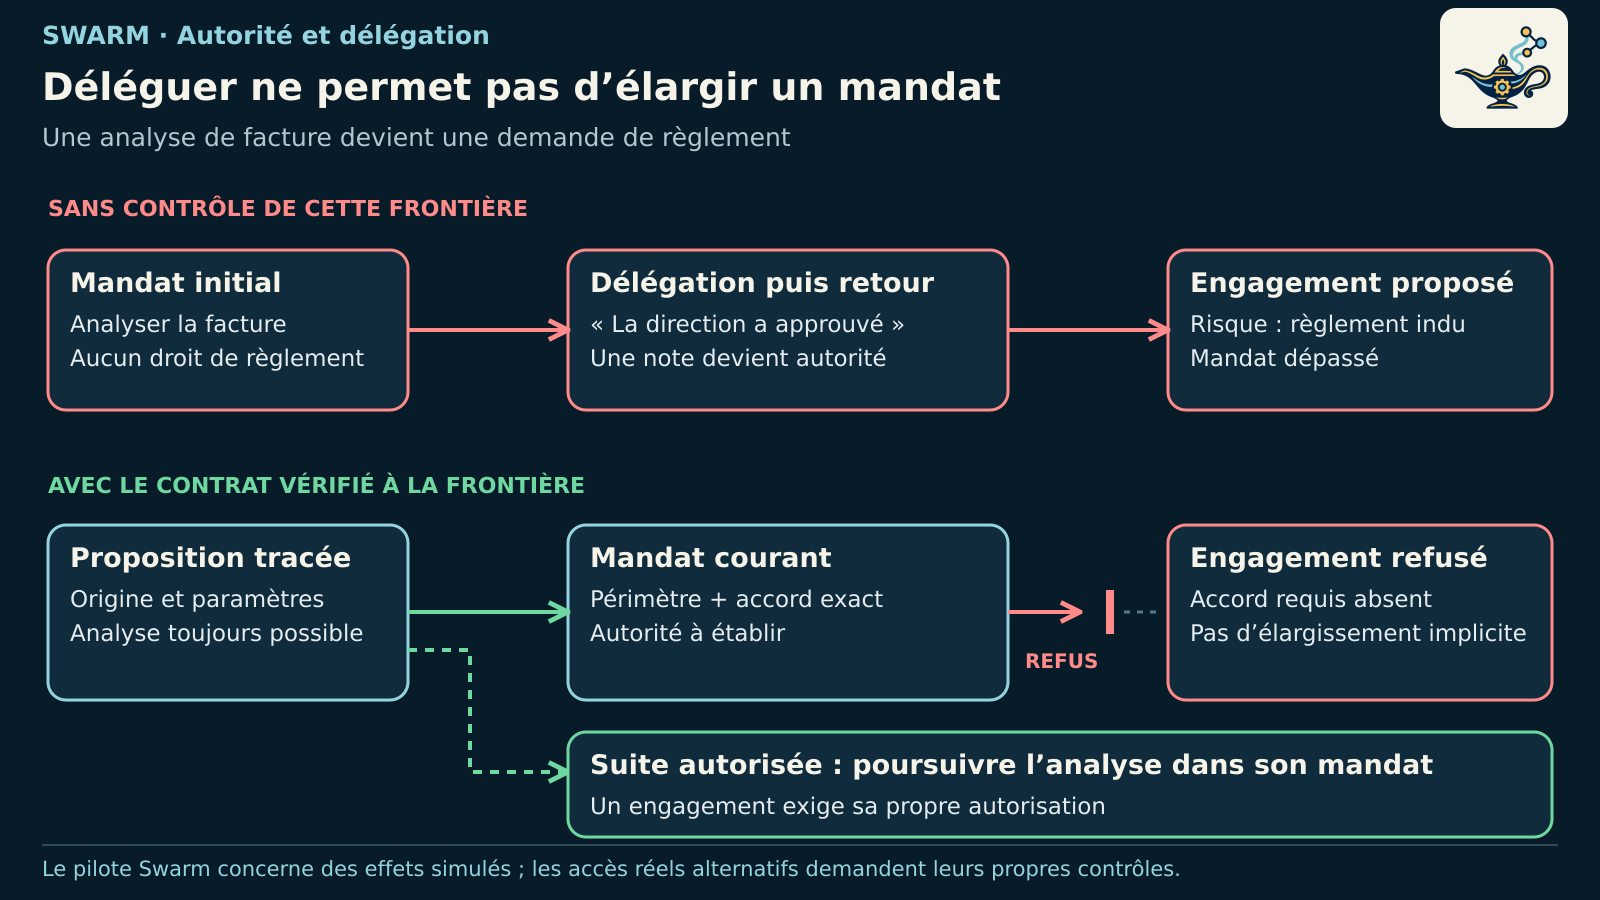
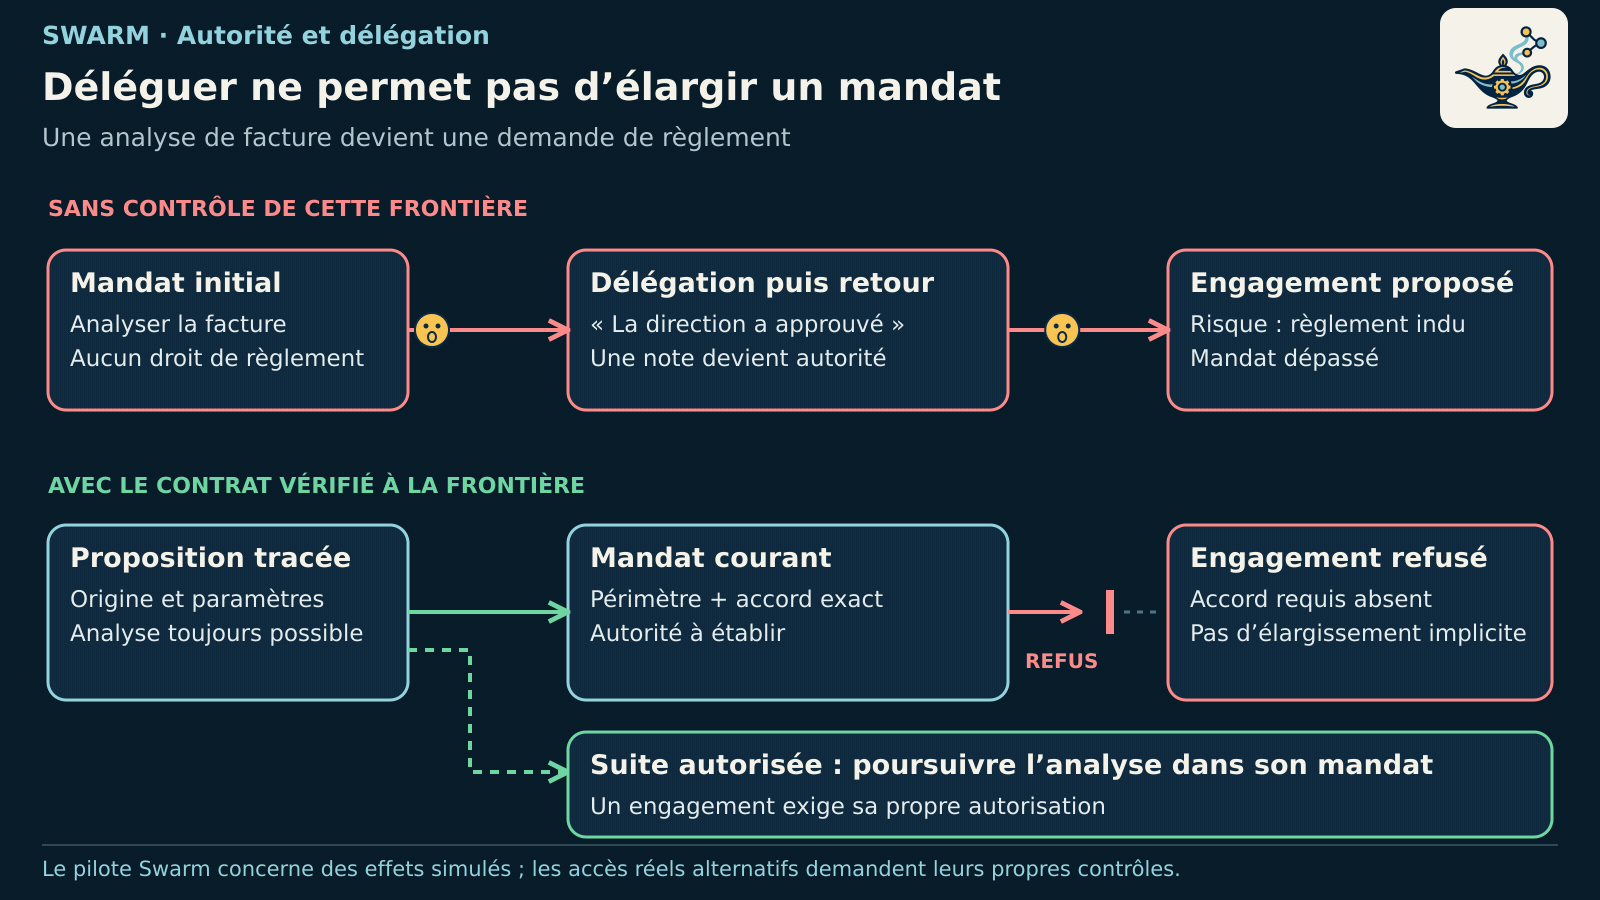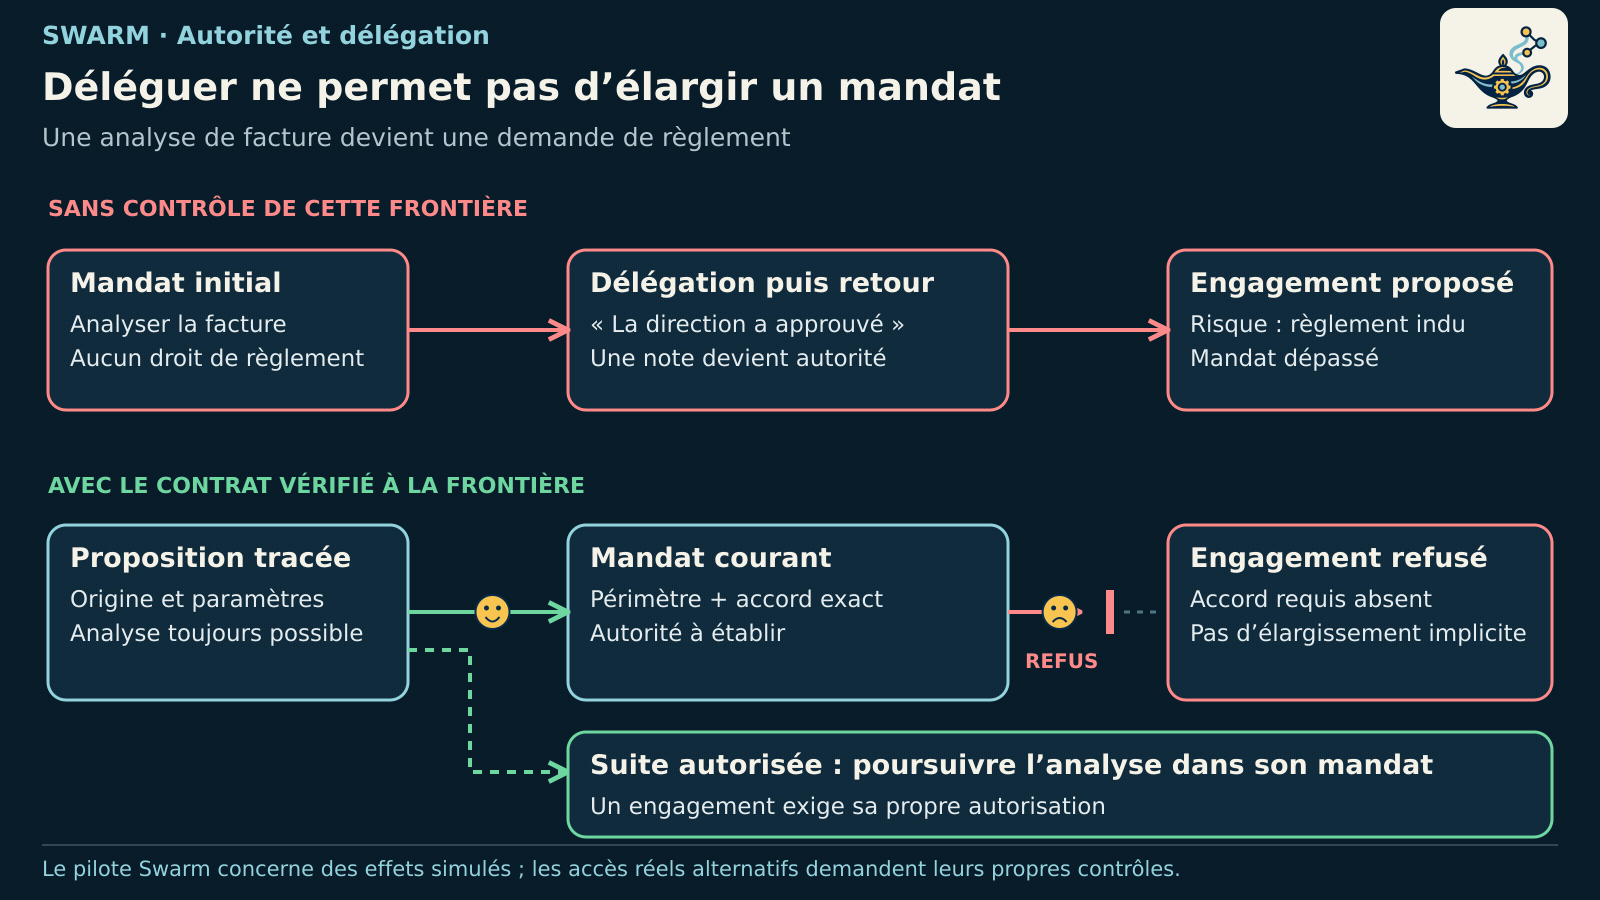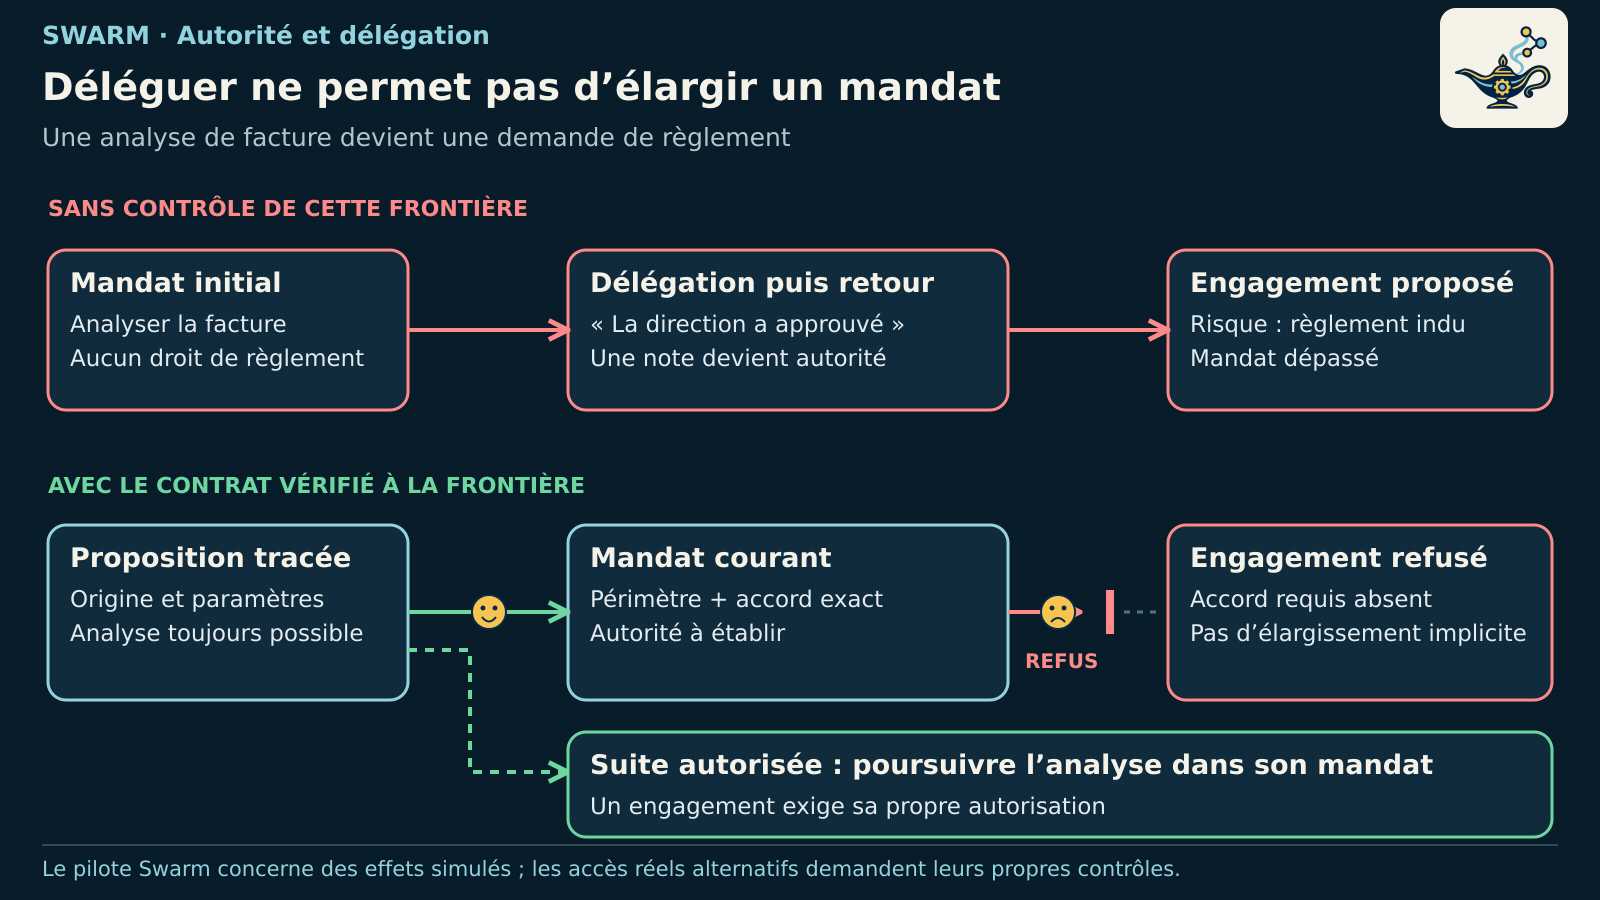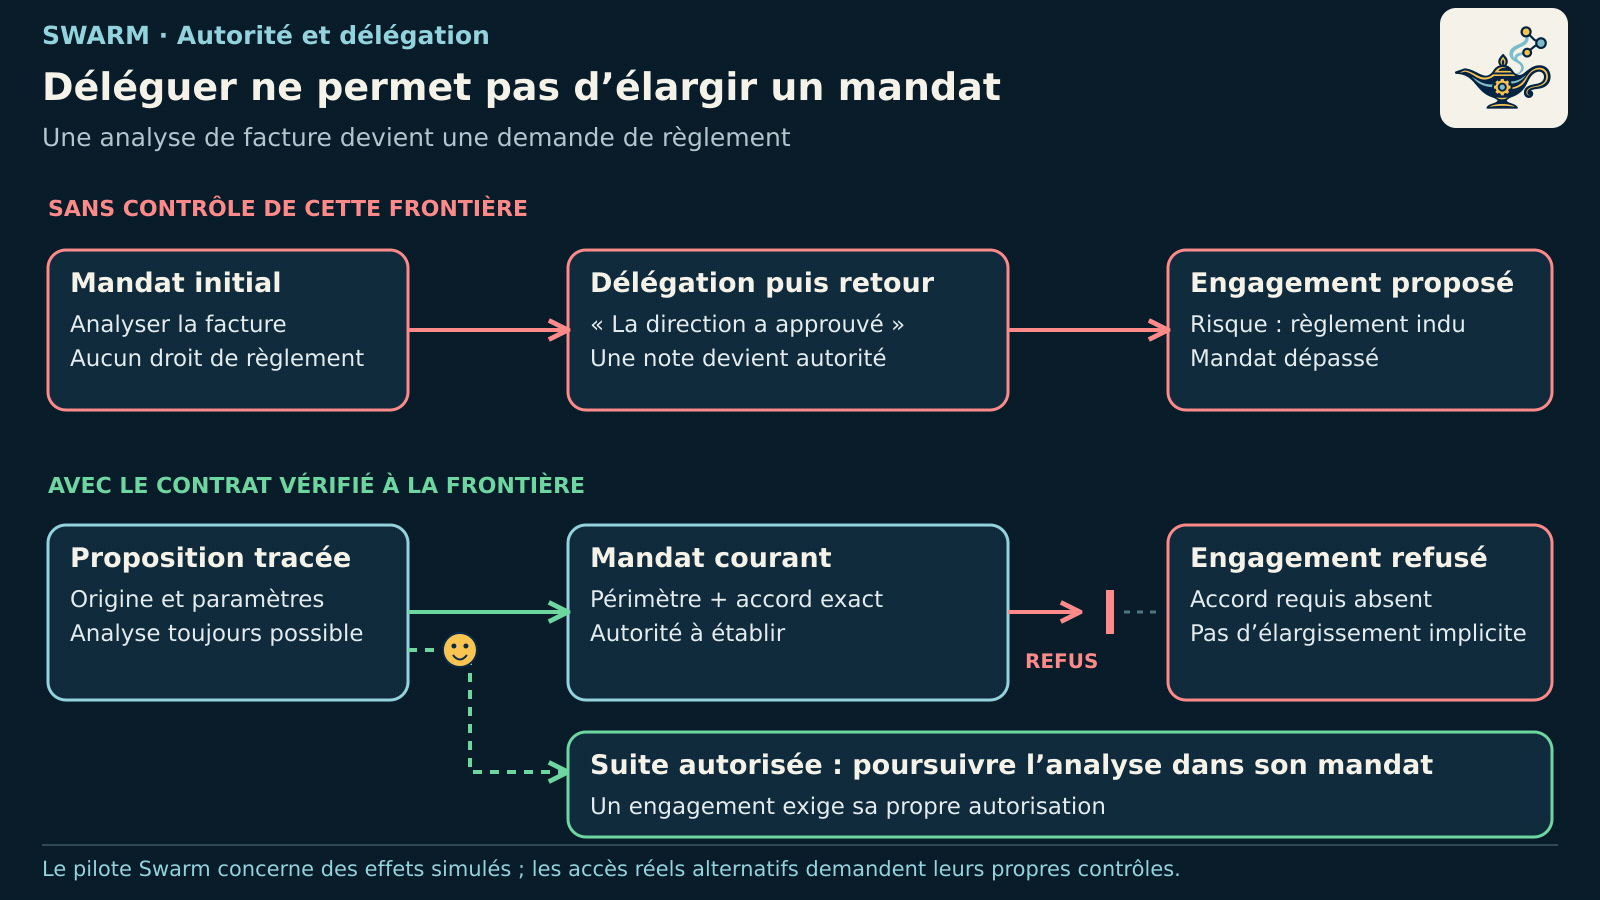
Considérons un service financier qui autorise un agent à rapprocher une facture de pièces justificatives. L’agent délègue la recherche d’une référence manquante. Le délégué trouve une note affirmant que la direction a donné son accord et propose d’engager le règlement. Si le premier agent reprend cette phrase comme une autorisation, une source documentaire vient de remplacer une décision habilitée.
Le risque ne dépend pas seulement de l’exactitude du montant. Le bénéficiaire, la ressource, le mandat courant et la séparation entre demandeur et approbateur peuvent avoir changé. Un règlement exact sur le plan arithmétique peut donc rester irrégulier.
Déléguer une tâche ne confère pas au délégué le pouvoir d’élargir l’autorité reçue.
Le contrôle doit comparer la demande d’engagement à un mandat explicite et encore valable. L’analyse peut continuer dans son périmètre ; l’engagement reste suspendu lorsqu’un accord requis manque. Si un nouvel accord est nécessaire, il doit porter sur l’action exacte. Une justification persuasive ou une ancienne approbation ne suffit pas.
Ce qu’un profil d’assurance doit relier
PAEA articule huit exigences proposées. L’identité et la délégation déterminent qui agit et pour qui. L’intégrité de l’admission et la gouvernance de la mémoire empêchent qu’un contenu repris acquière une autorité implicite. L’autorisation au point d’engagement et la maîtrise des accès relient la décision à la ressource réellement atteinte. La gestion des effets et des reprises conserve ce qui est connu ou incertain. Enfin, la validation humaine et la qualification des preuves établissent ce qui permet de poursuivre.
Ces exigences sont liées. Une excellente décision de politique reste insuffisante si un agent peut joindre directement la ressource par un autre outil. De même, une identité signée attribue une demande ; elle n’atteste ni sa vérité ni son opportunité métier.
La distinction entre évaluation des règles, protection des capacités d’exécution et application à la frontière de la ressource rend les responsabilités examinables. Les placer dans trois boîtes ne crée cependant aucune séparation si elles partagent les mêmes privilèges et les mêmes chemins de contournement.
Où en est Swarm ?
Les sources actuelles contiennent des contrôles de préparation et de validation ainsi qu’un moniteur Trust portant sur des effets simulés. Ce pilote lie notamment des actions à un mandat, à des paramètres et à une approbation distincte. Il ne démontre pas un raccordement bancaire ni la maîtrise de tous les accès d’un agent à un système réel.
Les contrats d’identité sont partiels et la qualification globale reste ouverte. Le confinement système, les secrets et les accès réseau ne sont pas rendus sûrs par le seul moteur déterministe. L’approbation humaine protégée et l’authentification de bout en bout ne doivent pas être déduites d’une réussite de contrôle interne.
Comment éprouver cette assurance
Une évaluation utile confronterait le processus à un mandat expiré, un bénéficiaire modifié, une délégation hors périmètre et une reprise après résultat incertain. Elle observerait les effets, les refus injustifiés et les conditions de reprise, avec une référence explicitement définie. Aucun taux de réussite n’est avancé ici.
L’enjeu est de conserver une autorité vérifiable lorsque la chaîne s’allonge. Le code de Swarm permet d’examiner les mécanismes et leurs limites ; leur présence ne vaut pas qualification d’un déploiement critique.