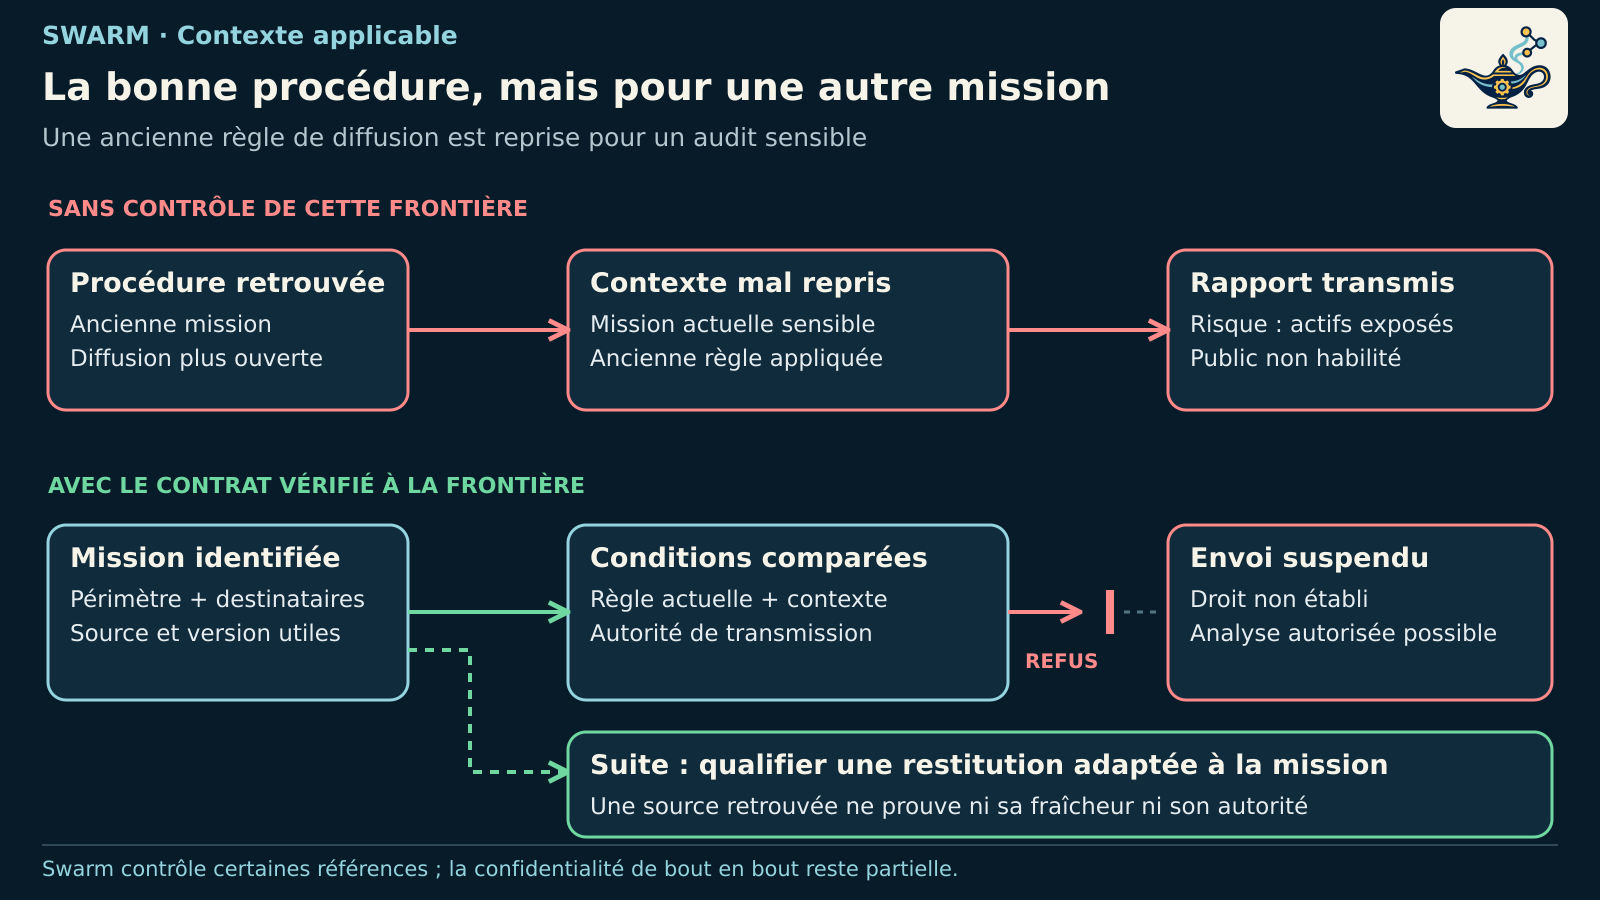
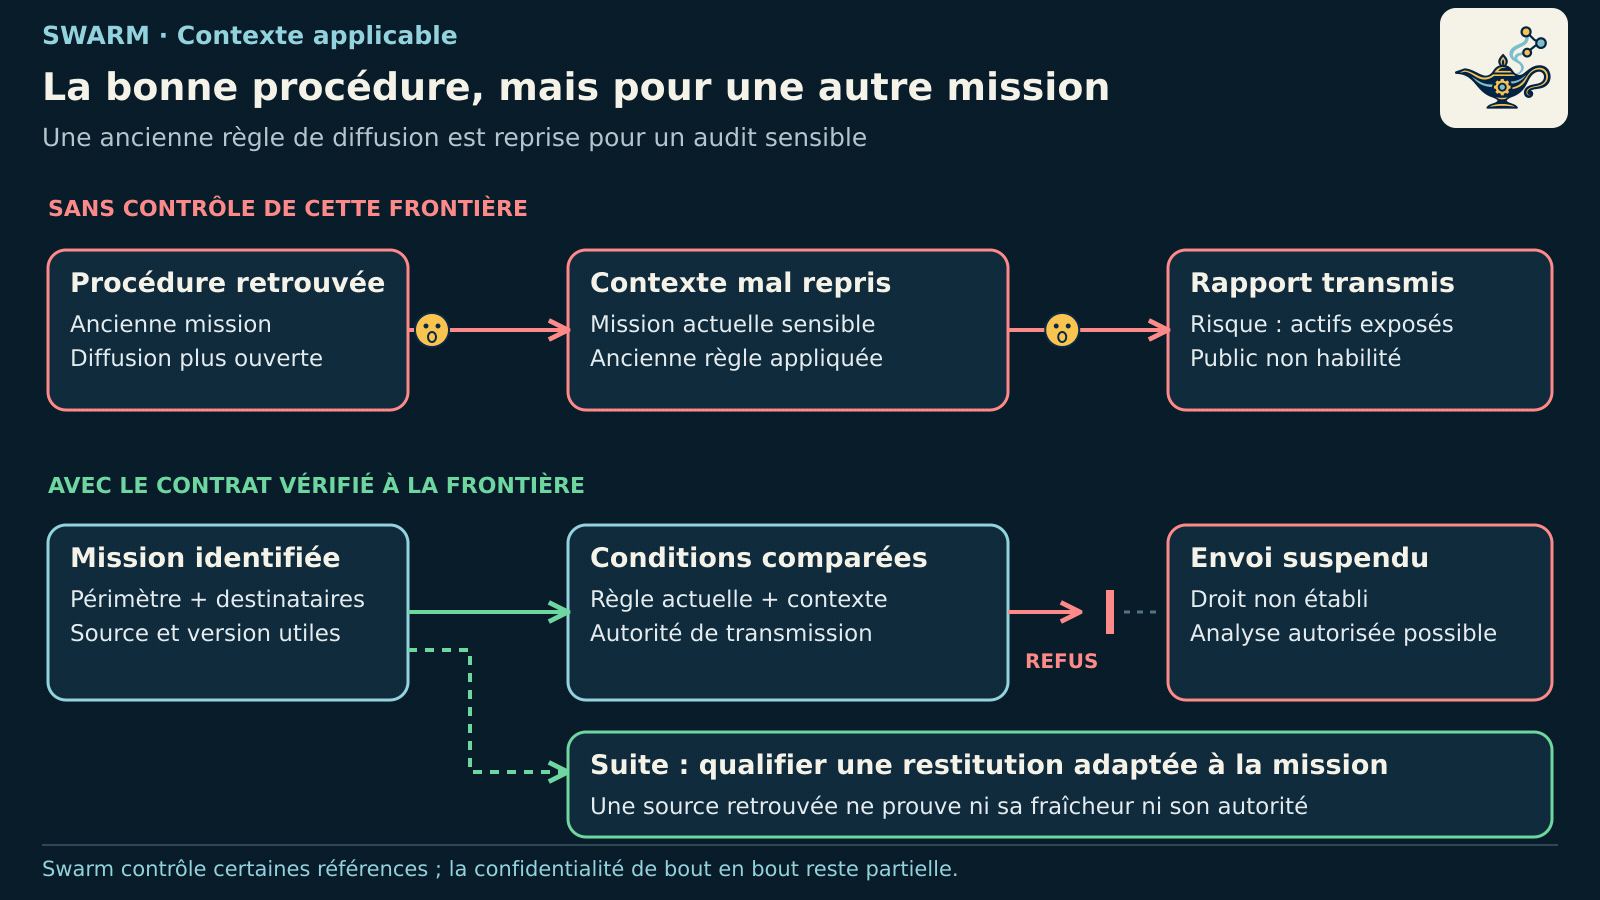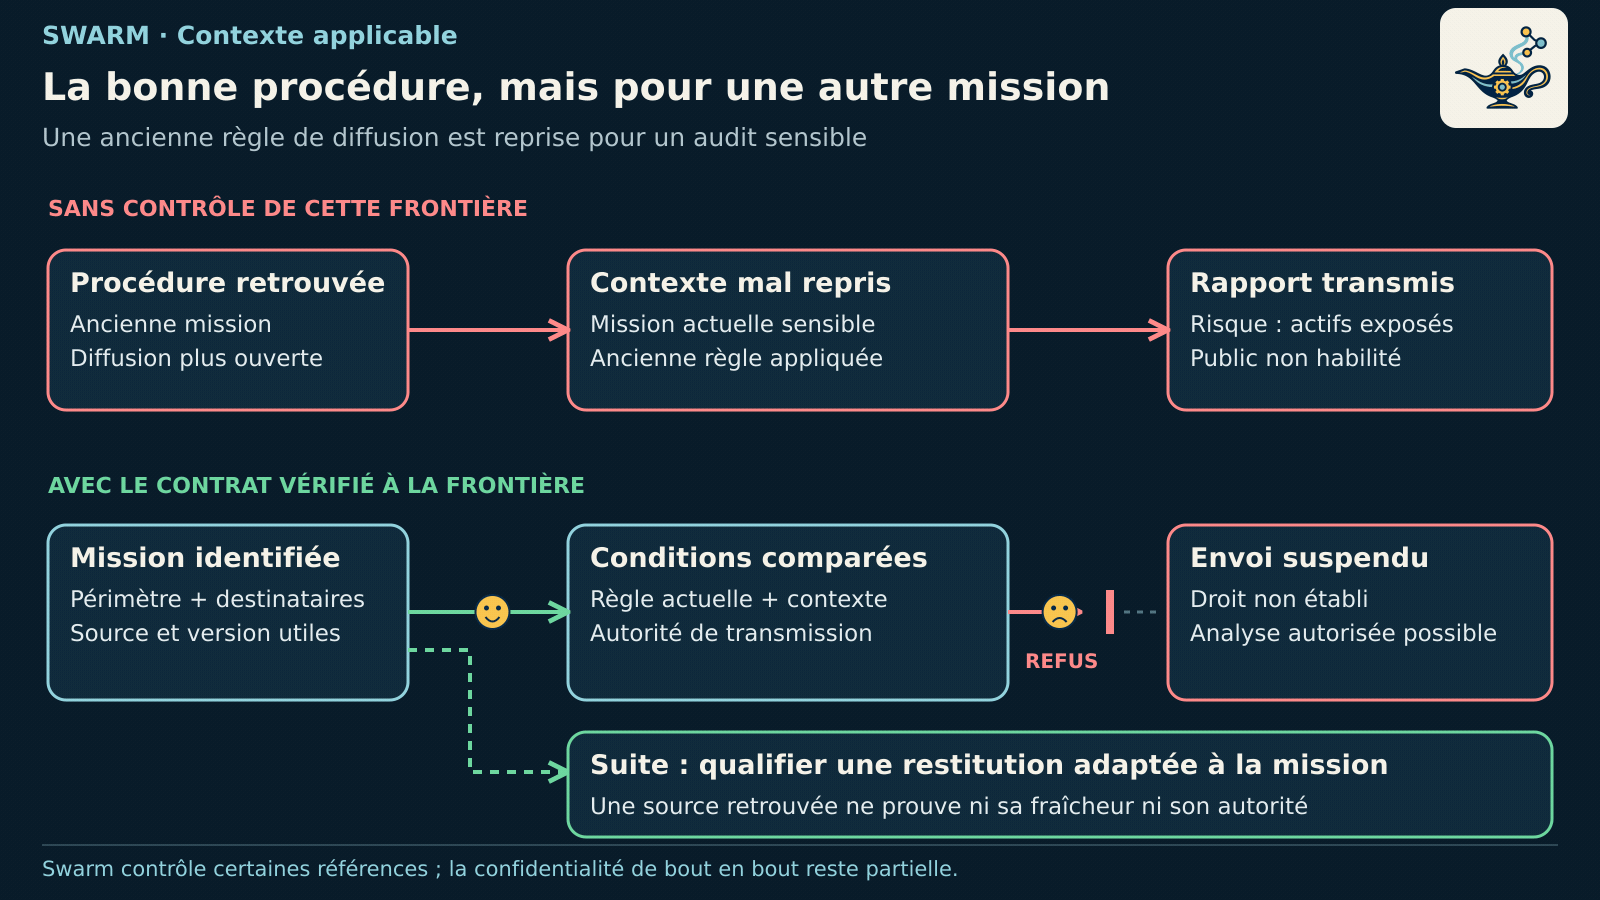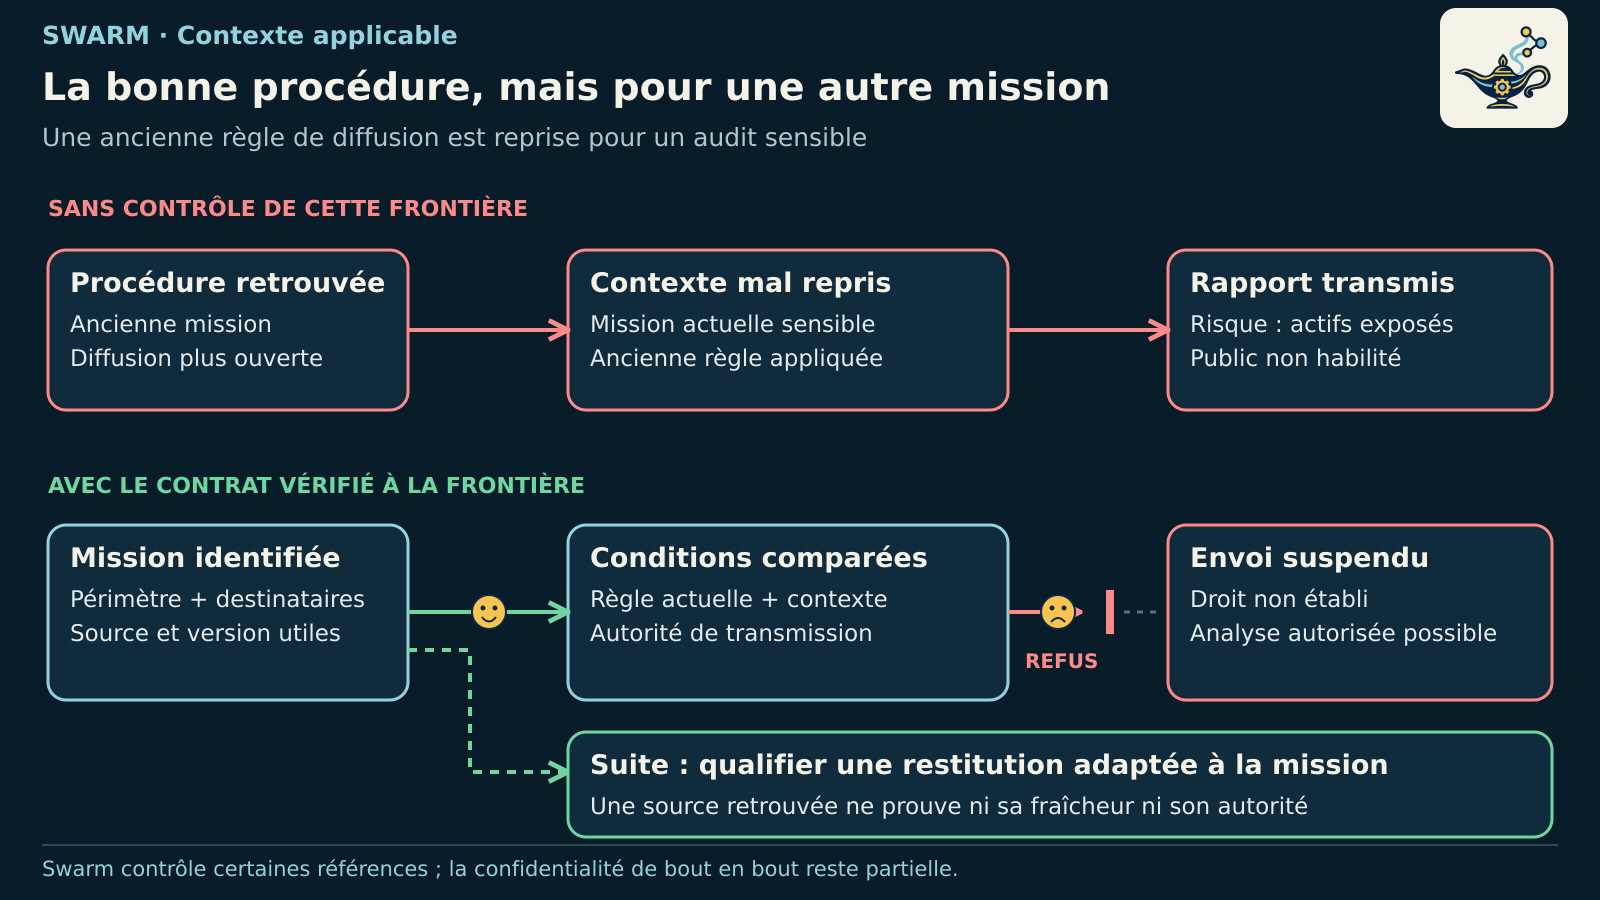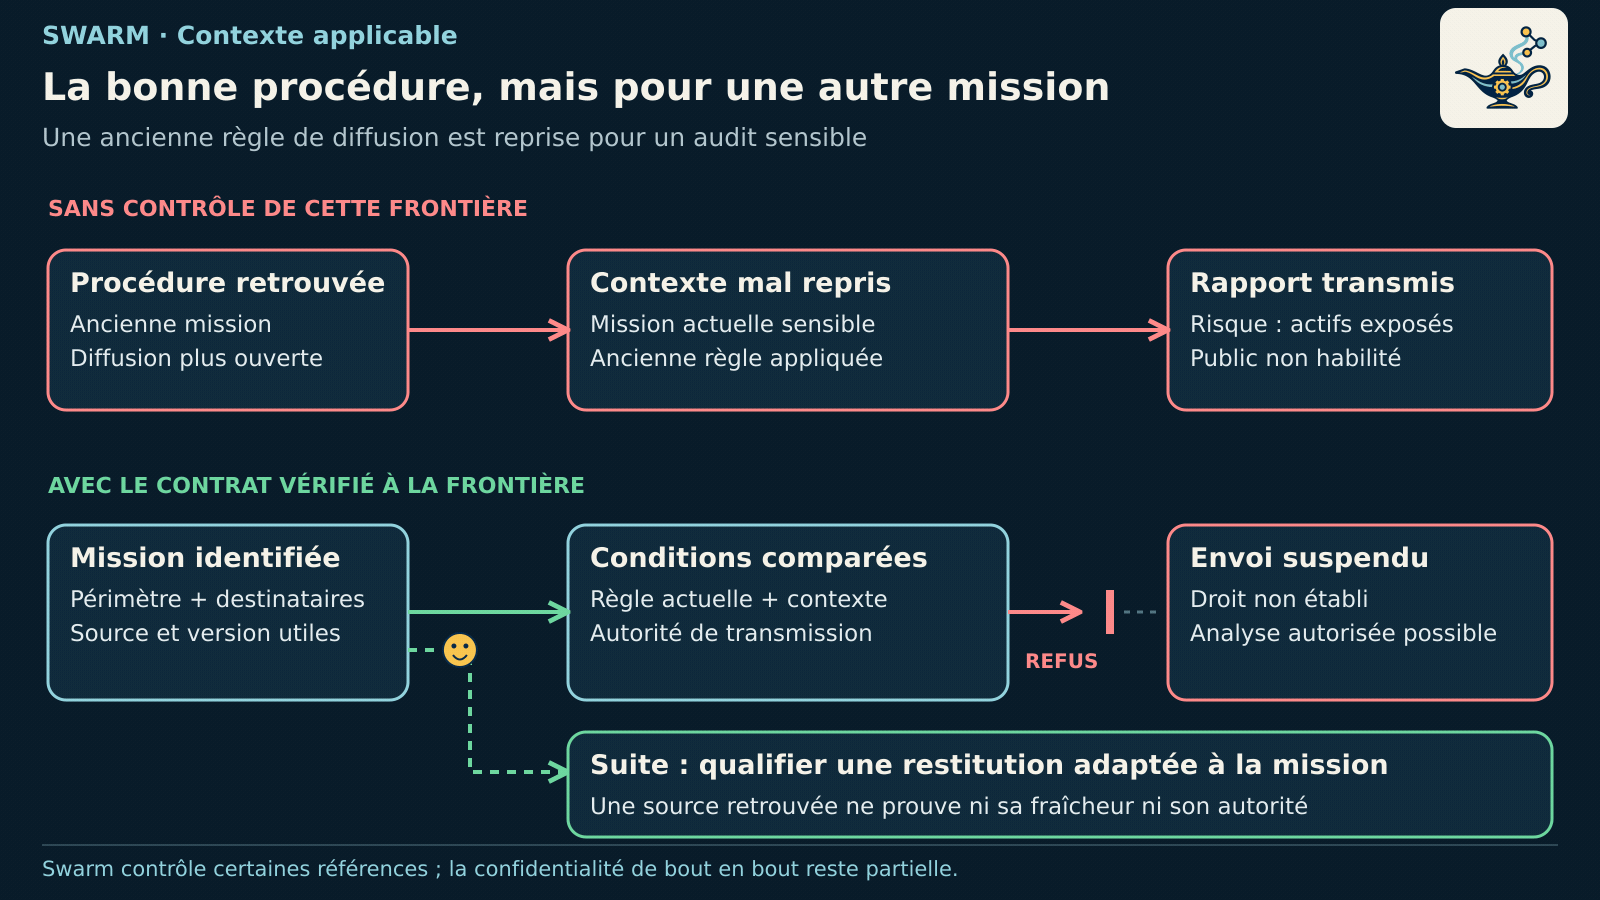
Une équipe de sécurité prépare la restitution d’un audit. L’agent retrouve une procédure interne qui classe les noms de serveurs parmi les éléments publiables dans un rapport de synthèse. La procédure appartient pourtant à une ancienne mission, dont le périmètre et les destinataires différaient. Le rapport actuel décrit des systèmes sensibles et doit rester dans un cercle restreint. Un document correctement retrouvé peut ainsi soutenir une divulgation injustifiée.
Le risque ne vient pas seulement d’une information inventée. Il apparaît aussi lorsqu’une information authentique est appliquée dans le mauvais contexte : autre client, autre environnement, autre version ou autre autorité. La recherche documentaire ne tranche pas ces différences à elle seule.
Ce que j’appelle le niveau 2
Dans ma grille de maturité des usages de l’IA, le niveau 2 organise le contexte du travail : objectif, ressources, contraintes, décisions et sources utiles. Il complète l’échange ponctuel du niveau 1. Cette grille personnelle analyse des responsabilités ; elle ne constitue pas une norme de certification.
Le contexte peut provenir d’instructions de projet, d’une documentation consultée ou d’un système de recherche. Leur présence ne démontre ni leur lecture complète ni leur application correcte. Les mécanismes de chargement et de mémoire varient selon les produits ; l’essentiel est de savoir ce que l’instance reçoit réellement pour la tâche considérée.
L’ingénierie du contexte décrite par Anthropic porte précisément sur la sélection d’informations utiles dans une capacité limitée. Cette sélection doit aussi conserver les conditions qui rendent une donnée applicable.
Une source pertinente n’est pas une autorisation
Dans notre audit, il faut identifier la mission, les destinataires habilités, la procédure applicable et les contraintes du rapport. Le document ancien peut servir à comprendre une méthode. Il ne peut pas, par sa seule proximité sémantique avec la demande, autoriser la publication des noms de systèmes.
Le contexte aide à décider ; il ne transmet pas automatiquement les permissions de la situation dont il provient.
Une préparation rigoureuse conserve la source, sa version et son domaine d’application. Une contradiction avec une règle actuelle doit rester visible. Si le droit de transmettre n’est pas établi, la restitution sensible reste en attente ; l’analyse peut continuer dans le périmètre autorisé.
Un index léger, relié à des références spécialisées consultées selon le besoin, facilite cette organisation. Le propriétaire du contexte doit décider des mises à jour et des retraits. Accumuler des fichiers sans traiter leurs contradictions peut augmenter la quantité de texte tout en dégradant la décision.
Ce que le RAG change réellement
Le RAG permet d’apporter au modèle des passages issus d’un corpus retrouvé au moment de la demande. Il peut enrichir l’analyse avec des documents absents de l’entraînement. Mais il ne garantit ni la fraîcheur du corpus, ni la bonne sélection des passages, ni la validité de l’interprétation produite.
Dans notre cas, retrouver plus vite l’ancienne procédure ne résout pas l’erreur de périmètre. Il faut aussi examiner son statut, sa provenance, les restrictions de diffusion et la relation entre ses assertions et la question actuelle. L’absence de référence qualifiée doit demeurer une information du dossier.
La place de Swarm
Swarm sépare les références de contexte des conditions d’exécution. Son parcours Rust de mémoire historique conserve des chemins associés au travail et recontrôle leur disponibilité et leur appartenance au projet avant les permissions d’exécution. Ces références ne sont pas automatiquement le contenu intégral du prompt et ne garantissent pas la fraîcheur des fichiers jusqu’à leur consommation.
Cette distinction est décisive : retrouver un chemin, lire ses octets, qualifier son contenu et autoriser une sortie sont des opérations différentes. Les contrats de confidentialité et d’intégrité apportent d’autres frontières, dont l’intégration transversale reste partielle. Une référence présente ne prouve pas une protection de bout en bout.
Le niveau 3 ajoute une méthode explicite pour examiner ces éléments. Le niveau 6 pose ensuite la question de leur contrôle effectif avant l’action. Le code de Swarm permet d’examiner cette articulation sans confondre contexte disponible et décision justifiée.